מדריך · Cloudflare security-audit + קלוד קוד
סריקת אבטחה לקוד עם הסקיל של Cloudflare
security-audit הוא סקיל חינמי ש-Cloudflare שחררו ביוני 2026, והוא נקודת ההתחלה של המערכת שלהם לאיתור חולשות. מתקינים אותו בקלוד קוד בפקודה אחת, כותבים security audit this codebase, וסוכני AI עוברים על הקוד. סוכן אחר מנסה להפריך כל ממצא, ובסוף מקבלים דוח רק עם מה שהוכח.
מה זה הסקיל security-audit של Cloudflare?
בניתם אתר או אפליקציה עם AI, יש שם התחברות, טופס ואולי גם תשלום. ואז מגיעה השאלה שמעט אנשים שואלים בזמן: מישהו בדק שאין שם חור? בחברות גדולות יש לזה צוות אבטחה שלם. לעסק קטן אין.
ב-18 ביוני 2026 פרסמו ב-Cloudflare פוסט בשם Build your own vulnerability harness, ושחררו יחד איתו בחינם את הסקיל security-audit. לפי ה-README, זה הסקיל שממנו התחילה המערכת של Cloudflare לאיתור חולשות בקוד. בפוסט הם כותבים שזה הסקיל הראשוני ששימש אותם לפיתוח המערכת, אחרי ניקיון קל כדי שיהיה קל יותר להבין ולשלב אותו.
הסקיל הופך את קלוד קוד לבודק אבטחה. הוא מפעיל כמה סוכני AI נפרדים שעוברים על הקוד, מחפשים חולשות, ונותן לסוכן אחר לנסות להפריך כל ממצא. הוא ברישיון MIT, ונכון ל-21 באוקטובר 2026 יש לו יותר מ-34 אלף כוכבים בגיטהאב.
איך הסקיל בודק את הקוד?
הבדיקה רצה בשישה שלבים, לפי ה-README:
- מיפוי. סוכן ממפה את המבנה של הפרויקט, איפה נכנס מידע מבחוץ ואיפה עובר הגבול בין משתמש רגיל למשהו רגיש.
- ציד. כמה סוכנים נפרדים מחפשים חולשות, כל אחד בחלק אחר של הקוד, וסוכן נוסף בודק מה עוד לא נבדק.
- ניסיון הפרכה. כל ממצא עובר לסוכן חדש שהתפקיד שלו הוא להוכיח שזה לא באמת חור.
- תיעוד מסודר. כל ממצא נרשם כמאושר, כמחכה לבדיקה או כנדחה.
- אימות נוסף. סוכנים חדשים בודקים שוב את הטענות לפני הדוח.
- דוח. בסוף נכתב REPORT.md רק מתוך מה שעבר את כל הבדיקות.
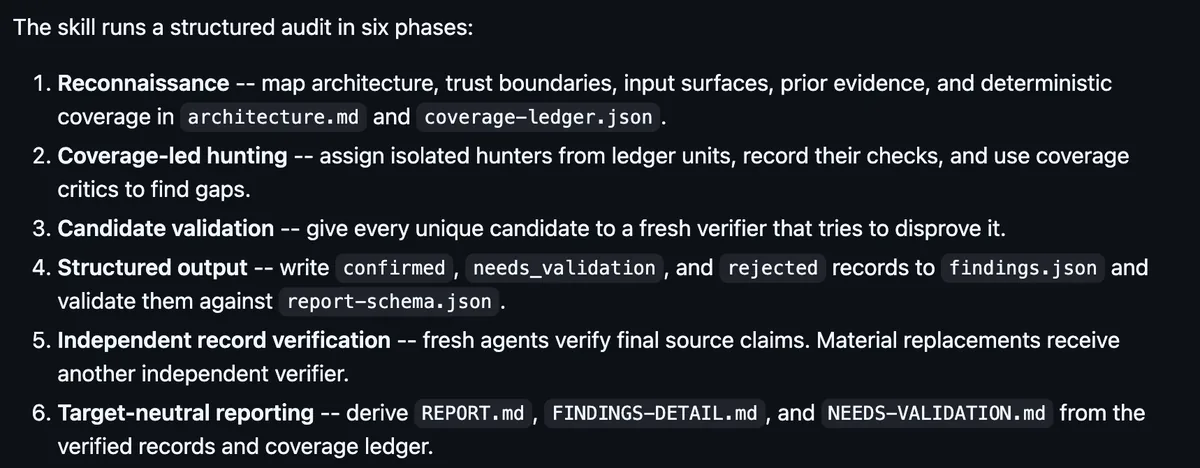
הרעיון החשוב פה הוא השלב השלישי. ה-README מנסח את זה ככה: הסוכן שבודק ממצא אף פעם לא יהיה הסוכן שמצא אותו. סוכן AI שמחפש חורים נוטה למצוא חורים גם כשאין, וסוכן שני שמנסה להפריך מסנן את הרעש. ככה מקבלים דוח עם מה שהוכח, ולא רשימה של 80 אזהרות שאף אחד לא יקרא.
אילו סוגי חולשות הסקיל מחפש?
בתוך הסקיל יש קבצים נפרדים לכל משפחה של חולשות, והסוכנים בוחרים מהם לפי סוג הפרויקט. לפי טבלת הקבצים ב-README, אלה המשפחות שהכי רלוונטיות למי שבנה אתר או אפליקציה עם AI:
- התחברות והרשאות: משתמש שמצליח לראות או לשנות משהו שלא שלו, ובעיות בבקשות לשרת ובמטמון.
- הצד של הדפדפן: קוד זדוני שנכנס לדף דרך טופס או קישור.
- הפרדה בין לקוחות: מידע של לקוח אחד שדולף לאחר, בגיבויים, בייצוא או במחיקה.
- ענן והעלאה לאוויר: הרשאות רחבות מדי, הגדרות שרת ומפתחות שנשארו חשופים.
- תלויות וספריות: חבילות קוד מבחוץ, תהליכי בנייה ותוספים.
- מערכות עם AI: הוראות זדוניות שמוחבאות בטקסט שהבוט שלכם קורא, וכלים שהסוכן מפעיל בלי בקרה.
יש גם קבצים לאפליקציות מובייל ודסקטופ, לתקשורת בין שירותים ולעומס ועלויות, כך שהסקיל לא מוגבל לאתרים.
איך מתקינים את הסקיל בקלוד קוד?
ההתקנה עוברת דרך Skills CLI, כלי שמתקין סקילים לסוכני קוד. צריך Node.js על המחשב. אתם פותחים טרמינל בתיקייה של הפרויקט ומריצים:
npx skills add https://github.com/cloudflare/security-audit-skill --skill security-auditרוצים שהסקיל יהיה זמין בכל הפרויקטים ולא רק בזה? מוסיפים --global בסוף הפקודה:
npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit --global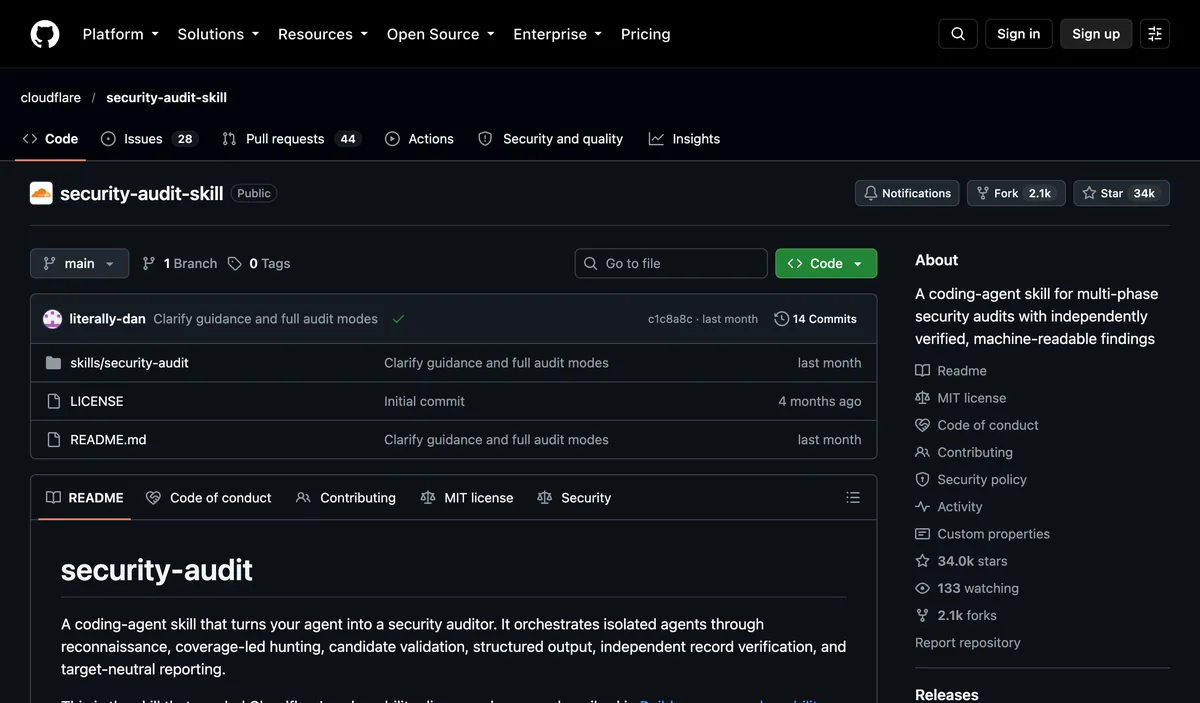
איך מריצים בדיקת אבטחה?
פותחים את קלוד קוד בתיקייה של הפרויקט שרוצים לבדוק, וכותבים משפט אחד. אלה הניסוחים שמופיעים ב-README:
security audit this codebase
find security vulnerabilities in ./src
הסקיל מופעל לבד ברגע שהבקשה מתאימה. בקשה לבדיקה מלאה של הפרויקט מפעילה מצב בדיקה מלא, ושאלה נקודתית על אבטחה מקבלת תשובה בלי כל התהליך.
ואפשר גם בעברית, עם בקשה לסיכום שאתם תבינו:
תריץ בדיקת אבטחה מלאה על הפרויקט הזה עם הסקיל security-audit. בסוף תסביר לי בעברית פשוטה כל ממצא מאושר: מה הבעיה, מה יכול לקרות, ואיך מתקנים.
איפה הדוח נשמר
אם לא אומרים אחרת, התוצאות נשמרות בתיקייה ~/security-audit-skill/ תחת שם הפרויקט, עם תיקייה חדשה לכל ריצה. הסקיל כותב לתוך הפרויקט עצמו רק אם בחרתם במפורש תיקייה שגיט מתעלם ממנה. בתיקייה תמצאו את REPORT.md, פירוט מלא של כל ממצא, ורשימה נפרדת של מה שעוד צריך אימות.
להריץ יותר מפעם אחת
לפי ה-README, בבדיקות של Cloudflare ריצה אחת מצאה בערך חצי מהחולשות שכל הריצות יחד מצאו. ריצות נוספות על אותו פרויקט מתחברות לקודמות: הסקיל יודע מה כבר נבדק ומחפש בפערים. אז אחרי שתיקנתם, שווה להריץ שוב.
למי זה מתאים?
- מי שבנה עם AI אתר עם התחברות משתמשים, טפסים או תשלום, ומעולם לא בדק אותו
- פרילנסרים שבונים אפליקציות ללקוחות ורוצים לבדוק לפני מסירה
- סטארטאפ קטן בלי איש אבטחה, לפני השקה או לפני שמגייסים לקוחות ראשונים
- מי שכבר מתכנן בדיקת חדירות מקצועית ורוצה לתקן קודם את הדברים הבסיסיים
חשוב לדעת לפני שמתחילים
- זה לא מחליף בודק אבטחה. הסקיל מוצא ומאמת חולשות בקוד, אבל הוא לא מבטיח שאין אחרות. גם Cloudflare עצמם מתארים אותו כנקודת התחלה, והמערכת שלהם גדלה ממנו להרבה יותר. לאפליקציה עם מידע רגיש של לקוחות או תשלומים, עדיין שווה בודק מקצועי.
- צריך מודל שמריץ סוכנים במקביל. לפי ה-README, הסקיל דורש סוכן קוד עם מודל שתומך בכלים ובסוכני משנה מקבילים, ו-Node.js בשביל כלי הבדיקה שלו.
- הרצת קוד דורשת סביבה סגורה. כדי לבדוק חולשה על ידי הרצה אמיתית, הסקיל דורש סביבה מבודדת בלי גישה לרשת. בלי זה, הוא משאיר את הממצא כ"מחכה לבדיקה" ולא מריץ את הקוד. רוב האנשים יקבלו בדיקה של קריאת קוד בלבד, וזה בסדר.
- זה צורך הרבה מהמכסה. הרבה סוכנים נפרדים קוראים הרבה קוד. על פרויקט גדול, תתחילו מתיקייה אחת, למשל
./src, ותראו כמה זה לוקח. - הדוח באנגלית. הקבצים נכתבים באנגלית. בקשו מקלוד לסכם אותם בעברית ולהציע תיקון לכל ממצא מאושר.
- רק על קוד שלכם. מריצים את זה על פרויקטים שלכם או של לקוח שנתן לכם אישור, לא על קוד של אחרים.
השורה התחתונה
משפט אחד בקלוד קוד, ומקבלים את שיטת העבודה שצוות האבטחה של Cloudflare התחיל ממנה. לא תעודת ביטוח, אבל צעד ראשון שרוב האתרים שנבנו עם AI לא עשו.
שאלות נפוצות על בדיקת אבטחה עם קלוד קוד
האם הסקיל של Cloudflare חינמי?
כן. הסקיל security-audit משוחרר ברישיון MIT ואפשר להשתמש בו גם בעבודה מסחרית. אתם משלמים רק על השימוש במודל, כלומר על מה שקלוד קוד צורך מהמנוי שלכם בזמן הבדיקה.
צריך להבין באבטחה כדי להשתמש בו?
לא. כותבים משפט אחד, והסקיל מנהל את כל התהליך. כדי להבין את הדוח, אפשר לבקש מקלוד לסכם כל ממצא בעברית פשוטה ולהציע תיקון.
מה ההבדל בין ממצא מאושר לממצא שמחכה לבדיקה?
ממצא מאושר עבר את כל השלבים ויש לו הוכחה מלאה בקוד. ממצא שמחכה לבדיקה הוא חשד שעוד חסרה לו עובדה אחת כדי לאשר, ולכן אין לו דרגת חומרה. ממצא נדחה הוא חשד שסוכן אחר הצליח להפריך.
זה עובד רק בקלוד קוד?
לא. ה-README מתאר אותו כסקיל לסוכני קוד באופן כללי, ו-Skills CLI יודע להתקין סקילים לכמה סוכנים. הדרישה היא מודל שתומך בכלים ובסוכני משנה מקבילים.
זה מחליף בדיקת חדירות מקצועית?
לא. זאת בדיקה אוטומטית טובה של הקוד, והיא מסננת רעש בעזרת סוכנים שמנסים להפריך כל ממצא. אבל היא לא מבטיחה שאין חולשות אחרות. לאפליקציה עם מידע רגיש או תשלומים, שווה גם בודק מקצועי.