אבטחה · קוד פתוח · אוקטובר 2026
בדיקת אבטחה לאתר עם AI: צוות סוכנים שבודק את האפליקציה שלכם לפני ההשקה
Strix הוא כלי קוד פתוח שמריץ צוות של סוכני AI על האפליקציה שלכם. הם מפעילים אותה, מחפשים חולשות כמו שהאקר היה מחפש, ומאשרים כל ממצא עם הוכחה שעובדת. בסוף אתם מקבלים דוח עם הסבר והמלצה לתיקון. צריך Docker ומפתח API למודל AI, וזהו.
מה זה Strix?
Strix הוא כלי בדיקות אבטחה בקוד פתוח, ברישיון Apache 2.0. ה-README מתאר אותו ככה: סוכני AI שמתנהגים כמו האקרים אמיתיים, מריצים את הקוד שלכם, מוצאים חולשות ומאמתים אותן עם הוכחה שעובדת. המטרה שלו היא לתת לבעלי אפליקציות בדיקה שמזכירה בדיקת חדירות, בלי לחכות שבועות ובלי ערימה של אזהרות שווא.
נכון ל-21 באוקטובר 2026 יש לריפו בגיטהאב 70,425 כוכבים ו-7,816 פורקים, והגרסה האחרונה היא v1.7.0 מ-5 באוקטובר 2026. הכלי עצמו חינמי. אתם משלמים רק על המודל שמפעיל את הסוכנים.
למה לבדוק את האפליקציה של עצמכם?
היום כל אחד יכול לבנות אתר עם התחברות, עגלת קניות או אזור לקוחות בעזרת AI. הקוד עובד, הלקוחות נרשמים, ואף אחד לא בדק מה קורה כשמישהו מנסה לעקוף את הכללים. ההאקר לא שואל אם הקוד נכתב על ידי מתכנת או על ידי קלוד. הוא פשוט מנסה.
בדיקת חדירות מקצועית עולה כסף ולוקחת זמן, ולכן רוב העסקים הקטנים מדלגים עליה. כלים שסורקים קוד בלי להריץ אותו נוטים להוציא רשימות ארוכות של "אולי". הרעיון של Strix שונה: הסוכנים מריצים את האפליקציה, מנסים בפועל, ומדווחים רק אחרי שהצליחו להוכיח שיש בעיה. ככה אתם מגלים את החור לפני מישהו אחר, ומתקנים אותו בזמן שלכם.
מה Strix בודק, ואיך?
לפי ה-README, הכלי עובד עם כמה סוכנים במקביל. כל סוכן מקבל תפקיד, הם משתפים ממצאים, ובסוף כל חולשה עוברת אימות לפני שהיא נכנסת לדוח:
- מיפוי. הסוכנים לומדים את האפליקציה: אילו דפים יש, אילו בקשות היא מקבלת ואיפה נכנס מידע מהמשתמש.
- ניסיון. הם מנסים לעקוף את הכללים של האפליקציה, כמו שבודק אבטחה היה עושה.
- אימות. חולשה נרשמת רק אם הם הצליחו להראות שהיא עובדת באמת.
- דוח. לכל ממצא יש חומרה, הסבר, הדרך לשחזר אותו והמלצה לתיקון.
המשפחות שה-README מונה, בשפה פשוטה:
- הרשאות: משתמש שרואה או משנה מידע של משתמש אחר.
- הזרקות: טקסט מזיק שנכנס דרך טופס ומגיע למסד הנתונים או לשרת.
- הצד של הדפדפן: קוד זר שרץ בדף אצל הלקוחות שלכם.
- לוגיקה עסקית: למשל מחיר שאפשר לשנות, או שלב בתהליך שאפשר לדלג עליו.
- התחברות: בעיות בכניסה ובניהול החיבור של המשתמש.
- API והגדרות שרת: נקודות קצה פתוחות מדי והגדרות ענן חשופות.
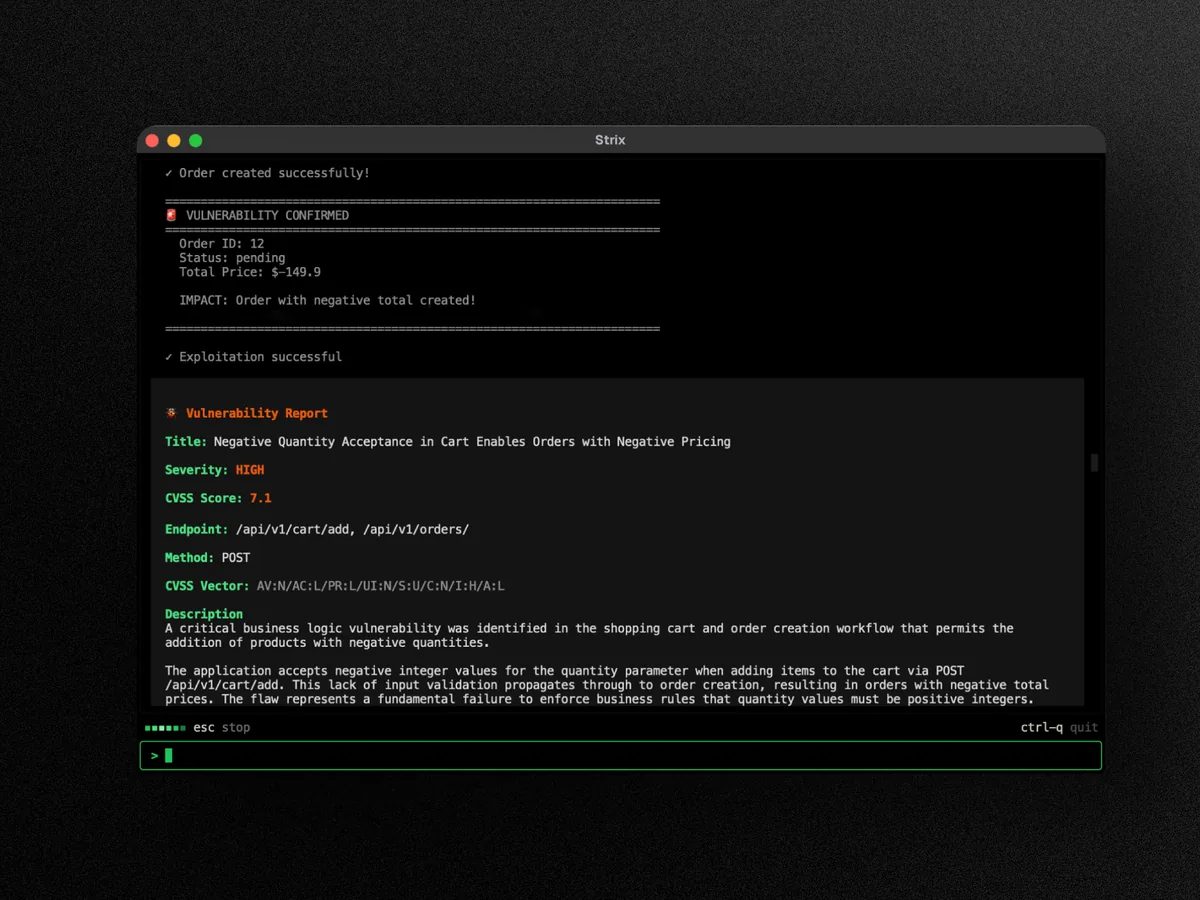
בצילום הרשמי מה-README רואים דוגמה ללוגיקה עסקית: חנות שמקבלת כמות שלילית בעגלה, וההזמנה יוצאת עם סכום של מינוס 149.9 דולר. זה בדיוק סוג החור שאף סורק רגיל לא ימצא, כי הקוד עצמו תקין.
איך מתקינים את Strix?
לפי ה-README צריך שני דברים לפני שמתחילים:
- Docker מותקן ורץ על המחשב. הסוכנים עובדים בתוך סביבה סגורה של Docker.
- מפתח API מספק מודלים, למשל אנתרופיק, OpenAI, Google או OpenRouter.
פותחים טרמינל ומריצים את ההתקנה הרשמית:
curl -sSL https://strix.ai/install | bashעכשיו אומרים לו באיזה מודל להשתמש ומה המפתח. זאת הדוגמה מה-README, עם המודל שהם ממליצים עליו כברירת מחדל:
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"
רוצים לעבוד עם קלוד? ה-README מציע את קלוד סונט 4.6, ואז השורה הראשונה נראית ככה, עם מפתח של אנתרופיק:
export STRIX_LLM="anthropic/claude-sonnet-4-6"Strix שומר את ההגדרות אצלו, כך שלא צריך להקליד אותן בכל פעם. בהרצה הראשונה הוא מוריד לבד את סביבת ה-Docker שלו, אז זה לוקח קצת יותר זמן.
איך מריצים בדיקה ראשונה?
הכי בטוח להתחיל מהקוד שלכם, על המחשב שלכם. נכנסים בטרמינל לתיקייה שמעל הפרויקט ומריצים:
strix --target ./app-directoryבמקום app-directory כותבים את שם התיקייה של הפרויקט. הסוכנים מריצים את האפליקציה בסביבה הסגורה ובודקים אותה מבפנים.
בדיקה של סביבת בדיקות באוויר
יש לכם עותק של האתר שמיועד לבדיקות, מה שנקרא staging? אפשר לתת לו כתובת:
strix --target https://staging.your-app.comאל תכוונו אותו לאתר החי עם הלקוחות האמיתיים. הסוכנים באמת מנסים דברים: יוצרים הזמנות, ממלאים טפסים ושולחים הרבה בקשות. עדיף שזה יקרה בעותק שמותר ללכלך.
בדיקה עם משתמש מחובר
רוב החורים המעניינים נמצאים מאחורי ההתחברות. ה-README מראה איך לתת לסוכנים פרטי כניסה. תפתחו לשם כך משתמש בדיקה, לא את החשבון שלכם ולא של לקוח:
strix --target https://staging.your-app.com --instruction "Perform authenticated testing using credentials: user:pass"איפה רואים את התוצאות
התוצאות נשמרות בתיקייה strix_runs, עם תיקייה לכל ריצה. אפשר גם לפתוח לוח מקומי עם הממצאים:
strix viewלפי ה-README הלוח רץ רק על המחשב שלכם ושום דבר לא יוצא החוצה. הוא נותן קישור עם טוקן שמאפשר גישה לריצה, אז לא שולחים אותו לאף אחד.
איך קוראים את הדוח ומתקנים עם קלוד קוד?
הדוח כתוב באנגלית ומלא במונחים כמו CVSS ו-Endpoint. לא צריך להבין את כולם. מה שחשוב: כמה חמור כל ממצא, איפה הוא בקוד, ומה ההמלצה. כאן נכנס קלוד קוד. פותחים אותו בתיקייה של הפרויקט וכותבים:
תקרא את הדוח האחרון בתיקייה strix_runs. תסביר לי בעברית פשוטה כל ממצא: מה הבעיה ומה יכול לקרות ללקוחות. אחרי זה תתקן אותם לפי סדר החומרה, מהגבוה לנמוך, ותראה לי כל שינוי לפני שאתה עובר לממצא הבא.
אחרי התיקון מריצים את Strix שוב על אותו פרויקט. אם החולשה נעלמה מהדוח, התיקון עבד.
להפעיל את Strix מתוך קלוד קוד
יש גם דרך קצרה יותר. לפי ה-README, הפקודה הזאת מתקינה תשעה סקילים שנותנים לקלוד קוד להריץ בדיקות, לתקן ממצאים ולהגדיר בדיקה אוטומטית:
npx skills add usestrix/strixומי שעובד עם גיטהאב יכול להוסיף בדיקה מהירה על כל בקשת שינוי בקוד, לפי דוגמת ה-GitHub Actions שב-README. ככה חור חדש נתפס לפני שהוא עולה לאוויר.
למי זה מתאים?
- בעלי עסקים שבנו עם AI אתר עם התחברות, תשלום או אזור לקוחות
- פרילנסרים שבונים אפליקציות ללקוחות ורוצים לבדוק אותן לפני מסירה
- סטארטאפ קטן בלי איש אבטחה, לפני השקה או לפני לקוח גדול
- מי שכבר עבר על הקוד עם הסקיל של Cloudflare ורוצה גם בדיקה שמריצה את האפליקציה
חשוב לדעת לפני שמתחילים
- רק על מערכות שלכם. ב-README כתוב במפורש: "only run it against systems you own or have explicit, written permission to test". כלומר רק מערכות שבבעלותכם, או שיש לכם אישור כתוב לבדוק אותן. הם גם מזכירים שבדיקה בלי אישור היא עבירה ברוב המדינות, והאחריות כולה עליכם.
- המודל עולה כסף. הכלי חינמי, אבל כל ריצה שולחת הרבה בקשות למודל, ועל פרויקט גדול זה מצטבר. תתחילו מפרויקט קטן, תבדקו בלוח של ספק המודל כמה זה עלה, ורק אז תריצו על הכול. ב-CLI יש גם מצב בדיקה מהיר והגדרות תקציב.
- גם AI טועה. האימות עם הוכחה מוריד הרבה רעש, אבל זה עדיין מודל. לפני שאתם משנים משהו רגיש, תבקשו מקלוד קוד להראות לכם איך לשחזר את הבעיה, ותוודאו שהיא אמיתית.
- זה לא מחליף בודק מקצועי. אם יש לכם מידע רגיש של לקוחות, מידע רפואי או תשלומים, Strix הוא שלב ראשון טוב, לא תחליף לבדיקת חדירות של איש מקצוע.
- צריך Docker רץ. בלי Docker הבדיקה המקומית לא תעבוד. ה-README מציע גם גרסה מנוהלת בענן, Strix Cloud, שלא דורשת Docker או מפתח, אבל היא שירות נפרד עם תנאים משלו.
- הכול באנגלית. הממשק והדוח באנגלית. בשביל זה יש את קלוד קוד, שיסביר לכם כל ממצא בעברית.
שאלות נפוצות על בדיקת אבטחה עם AI
האם Strix חינמי?
הכלי עצמו בקוד פתוח ברישיון Apache 2.0, בלי תשלום. מה שעולה כסף הוא המודל שמפעיל את הסוכנים, לפי השימוש אצל הספק שבחרתם. יש גם גרסת ענן וגרסה לארגונים, שהן שירותים נפרדים.
מותר לי לבדוק כל אתר עם Strix?
לא. ה-README כותב שמריצים אותו רק על מערכות שבבעלותכם או שיש לכם אישור כתוב לבדוק, ושבדיקה בלי אישור היא לא חוקית ברוב המדינות. האתר שלכם, סביבת הבדיקות שלכם, או לקוח שנתן לכם אישור בכתב.
צריך לדעת תכנות כדי להשתמש בו?
לא צריך להיות טכנולוגי, אבל צריך להיות מוכנים לפתוח טרמינל ולהעתיק כמה פקודות. החלק הקשה, להבין את הדוח ולתקן, אפשר להעביר לקלוד קוד ולבקש הסבר בעברית.
מה ההבדל בין Strix לסקיל האבטחה של Cloudflare?
הסקיל של Cloudflare קורא את הקוד מתוך קלוד קוד ומחפש בו חולשות. Strix מריץ את האפליקציה בסביבה סגורה ומנסה בפועל לעקוף אותה, ומאשר ממצא רק עם הוכחה. אפשר להשתמש בשניהם, אחד אחרי השני.
אפשר להריץ אותו על האתר החי?
טכנית כן, אבל עדיף שלא. הסוכנים באמת יוצרים הזמנות, ממלאים טפסים ושולחים הרבה בקשות. תריצו על הקוד המקומי או על עותק לבדיקות, ולא על האתר שהלקוחות משתמשים בו.